Van lek tot aanval: een race tegen de klok
waarom updaten belangrijker is dan ooit
- 0 minuten leestijd

- 0 minuten leestijd
Dinsdag 20 oktober trokken we met het team naar Craft Dot One in Antwerpen. Eén talk sprong er voor ons uit: Artificial Intelligence, Real Vulnerabilities. De boodschap: sinds AI zijn intrede deed in security research, komen kwetsbaarheden sneller dan ooit aan het licht.
Een dag later, woensdagmiddag, zet ik me aan deze blogpost. Net op dat moment loopt het nieuws binnen: PHP2Shell. Het gaat om twee kritieke kwetsbaarheden in PHP zelf, waarmee een aanvaller zonder in te loggen code kan uitvoeren op je webserver. Niet in een plugin of één specifiek CMS, maar in de taal eronder. Vrijwel elke PHP-versie van het voorbije decennium is getroffen, tot PHP 5.4. Craft CMS, WordPress, Drupal: allemaal draaien ze op PHP, en dus zijn ze allemaal kwetsbaar tot de update geïnstalleerd is.
De details lekten op 20 oktober al uit, nog voor er een patch was. Een dag later volgden de updates, en meteen ook de eerste aanvallen. De fouten zaten al meer dan tien jaar in PHP, maar pas met AI werd het haalbaar om ze te misbruiken.
Kwetsbaarheden komen vandaag sneller dan ooit aan het licht, en ze worden ook sneller misbruikt. Een actueler startschot voor deze blogpost was er niet.
Wie wil zien hoe snel het gaat, moet eens kijken naar de Zero Day Clock. Dat is een publiek scorebord dat bijhoudt hoeveel kwetsbaarheden (CVE's) er gepubliceerd worden en hoeveel daarvan effectief misbruikt worden. Elk cijfer is reproduceerbaar uit publieke bronnen.
Bron: Zero Day Clock
Een eerlijke kanttekening hoort erbij. Een deel van de stijging in het aantal CVE's komt doordat meer organisaties vandaag zelf CVE's mogen registreren. Er wordt dus ook meer gemeld, niet alleen meer gevonden. Situatie van 23 oktober 2026.
De cijfers liegen er niet om. In de eerste helft van 2026 werden 35.849 kwetsbaarheden gepubliceerd. 488 daarvan werden voor het eerst als actief misbruikt gemeld, en 139 werden al misbruikt op het moment dat ze publiek werden. Ook het tempo versnelt: in het laatste kwartaal verschenen zo'n 37.000 nieuwe CVE's, tegenover 12.000 in hetzelfde kwartaal een jaar eerder.
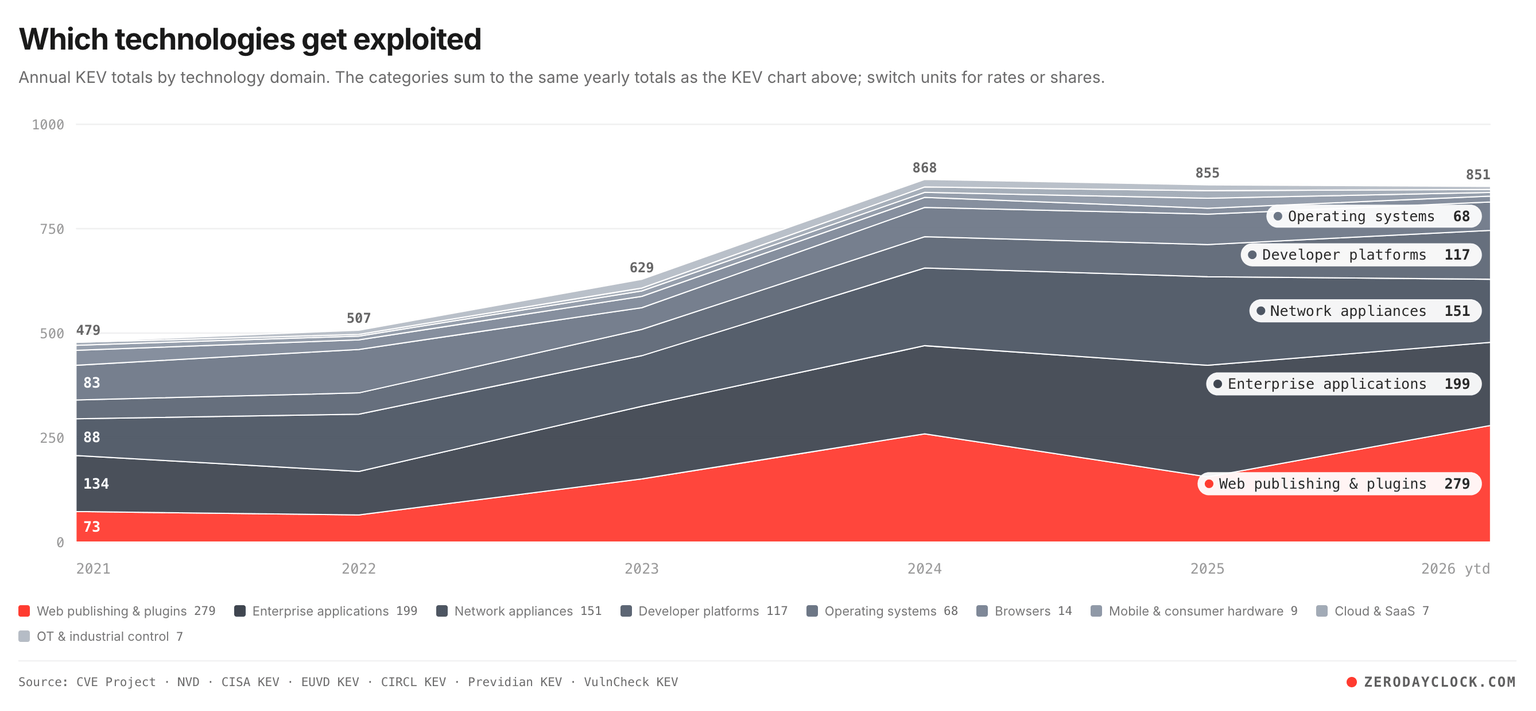
Voor wie websites bouwt, is één categorie extra relevant. Het aantal misbruikte kwetsbaarheden in web publishing en plugins steeg van gemiddeld 6,1 per maand in 2021 naar 31 per maand in 2026. CMS'en en hun plugins zijn precies het terrein waar het vandaag het hardst gaat.
De grafiek maakt dat zichtbaar. Het totaal aantal misbruikte kwetsbaarheden lag in 2024 en 2025 rond de 860 per jaar, en dat niveau is in 2026 na negen maanden al bereikt. Tegelijk groeit het aandeel van webtechnologie. In 2021 ging het om 73 van de 479 misbruikte kwetsbaarheden, zo'n 15%. In 2026 zijn het er al 279 van de 851, ongeveer een derde. Web publishing en plugins is daarmee de grootste categorie geworden, groter dan enterprise software of netwerkapparatuur.
Waarom gaat het nu zo snel? Een groot deel van het antwoord is AI, en dat werkt langs twee kanten.
Developers vinden met AI-tools bugs die mensen en klassieke fuzzers lang over het hoofd zagen, ook in codebases die al jaren meegaan. Zo kunnen lekken gefixt worden nog voor iemand ze misbruikt.
Maar hackers hebben dezelfde tools. Een security patch is publiek en dus leesbaar: waar het vroeger dagen of weken duurde om eruit af te leiden welk lek gedicht werd en hoe je het misbruikt, gaat dat met AI veel sneller. Het venster tussen "patch beschikbaar" en "actief misbruikt" krimpt zienderogen.
PHP2Shell toont beide kanten. Volgens Wiz deed één onderzoeker met AI in een week wat vroeger een team van topexperts maanden kostte, en vond zo lekken die meer dan tien jaar onopgemerkt bleven. Amper een dag na het uitlekken van deze kwetsbaarheden werden ze al actief misbruikt.
Al dat extra zoekwerk zie je terug in de release notes. Dit geldt voor praktisch alle software, maar we nemen Craft CMS als voorbeeld.
In heel 2025 publiceerde Craft CMS 6 security advisories. In 2026 zijn het er al meer dan 70. Dat betekent niet dat Craft plots onveiliger is geworden. Het toont vooral dat er vandaag veel meer gezocht én gevonden wordt, en dat het Craft-team die meldingen snel oppikt en er transparant over communiceert.
Dat merkten we ook bij PHP2Shell. Craft Cloud was in een mum van tijd gepatcht, en in de Craft-Discord was het team goed bereikbaar en deelde het alle informatie die het op dat moment had.
Ook in de talk op Craft Dot One was de rode draad duidelijk: security fixes zijn geen uitzondering meer, ze zijn de norm. Alleen helpt een fix pas als je hem ook installeert.
Een website die niet geüpdatet wordt, is een blijvend risico. Het risico groeit met elke week dat een gekende kwetsbaarheid openstaat. De gevolgen zijn bekend: gelekte klant- of gebruikersgegevens, malware of spamlinks die in je site geïnjecteerd worden, downtime, en reputatieschade die langer blijft hangen dan het lek zelf. Met zelfs mogelijks juridische gevolgen.
En denk niet dat oude lekken vanzelf uit beeld verdwijnen. Op de Zero Day Clock zie je welke kwetsbaarheden aanvallers deze week het vaakst uitproberen. Daar staan nog altijd lekken tussen uit 2017 en 2018.
PHP2Shell maakt het nog concreter. PHP draait op ruim 70% van de websites waarvan de servertaal gekend is. Zo komt de dreiging voor zeer veel websites dichtbij.
Laten we eerlijk zijn: dependencies up-to-date houden is geen klein klusje. Elke update vraagt tijd, testwerk en soms een aanpassing aan code die perfect werkte. Dat kost geld, en het levert op het eerste zicht niets zichtbaars op. Geen nieuwe feature, geen nieuw design.
Juist daarom vraagt dit vooral een andere manier van kijken. Lange tijd was een website een project: je bouwt het, je levert het op, en daarna gaat het in onderhoudsmodus. Maar software is nooit af. Elke dependency, plugin of library is een levend onderdeel dat blijft evolueren, net als de dreigingen errond.
De vraag is dus niet langer óf we updaten, maar hoe we updaten een vast onderdeel maken van hoe we software bouwen en beheren.
 Geschreven door Jef
Heeft u nood aan een expert of wil u uw volgende project eens bespreken. Wij staan voor u klaar!
Contact